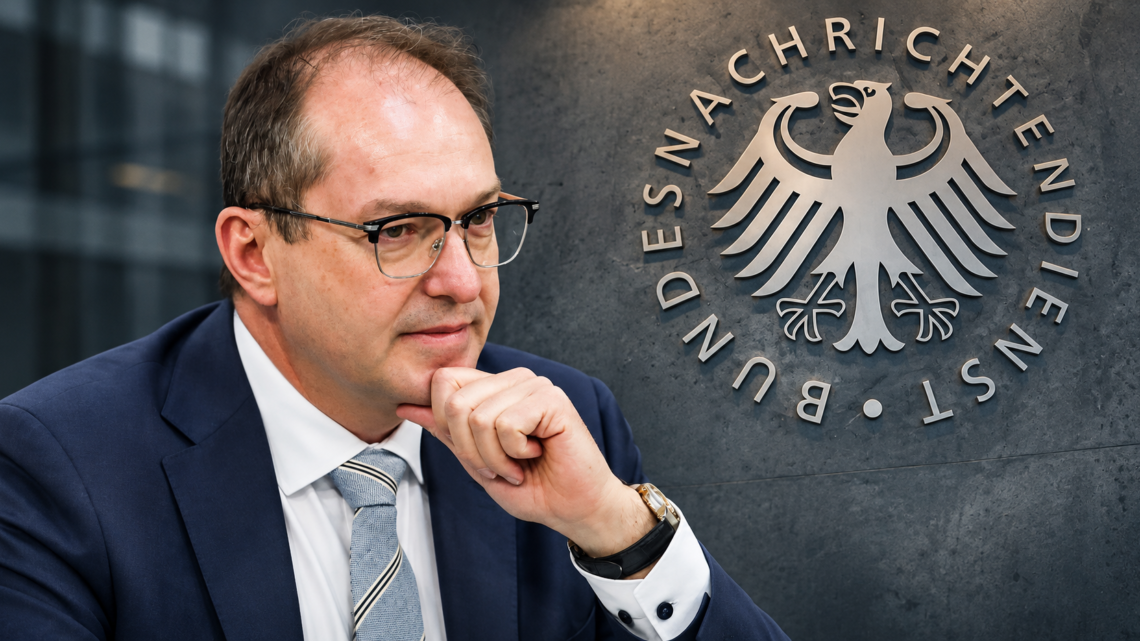
IN GERMANIA HANNO APERTO IL VASO DI PANDORA DELLA GUERRA CIBERNETICA NELL’ERA DELL’IA
Dai sabotaggi digitali al ruolo cruciale dei Data Center hyperscaler di nuova generazione, infrastrutture strategiche della guerra moderna. Senza trattati internazionali di controllo, la guerra cibernetica nell’era dell’IA rischia un’escalation senza ritorno
La nuova riforma dei servizi segreti, del 13 novembre, approvata dal Bundestag, è stata approvata con 308 a favore (CDU/CSU e SPD), 190 contrari (AfD e Die Linke) e 71 astensioni (in gran parte dei Verdi). Il ministro dell’Interno Alexander Dobrindt l’ha definita la «riforma del secolo». Essa archivia decenni di cautela post-bellica e trasforma i servizi segreti da apparati di sola osservazione a strumenti di intervento offensivo.
Berlino archivia, infatti, decenni di dottrina esclusivamente difensiva e trasforma l’intelligence in uno strumento di intervento offensivo dando il via libera a sabotaggi oltreconfine (BND), via libera al counter-hacking per infiltrarsi e mettere fuori uso server di hacker statali avversari e sistemi informatici di fabbriche straniere di droni. Per la prima volta dal dopoguerra, i servizi tedeschi passano dalla sola raccolta passiva di informazioni a misure attive di contrasto. Nei documenti parlamentari vengono citati esplicitamente il sabotaggio informatico di fabbriche di droni o laboratori di armi chimiche all’estero e lo spegnimento dei server di gruppi di hacker statali.
Interventi segreti sul fronte interno, analisi tramite intelligenza artificiale e confronto biometrico su fonti aperte, sotto il controllo preventivo di un organo indipendente.
Quando una delle principali potenze europee codifica per legge il diritto di colpire infrastrutture digitali e produttive oltreconfine al di fuori di uno stato di guerra dichiarato, il confine tra spionaggio e atto di ostilità svanisce.
Dopo gli orrori della Gestapo nazista e, nella Germania Est, della Stasi, la Repubblica Federale Tedesca aveva costruito la propria democrazia su una regola ferrea: i servizi segreti dovevano essere soltanto «occhi e orecchie», mai «mani».
Per oltre settantacinque anni, alle agenzie di intelligence tedesche era stato vietato per costituzione e per legge qualsiasi atto esecutivo, coercitivo o distruttivo. Potevano osservare, intercettare e riferire al governo, ma non potevano arrestare, entrare segretamente nelle case per alterare dispositivi, né tantomeno sabotare obiettivi all’estero. Con questa riforma, Berlino archivia per la prima volta quel principio fondativo e trasforma l’intelligence da organo di conoscenza a strumento di intervento offensivo.
Legalizzare il sabotaggio cambia le regole del gioco internazionale
Un conto è che un servizio segreto violi occasionalmente una norma nell’ombra assumendosi il rischio politico dell’illegalità; tutt’altro conto è scrivere nero su bianco in una legge dello Stato che l’intelligence ha il diritto ordinario di infiltrarsi in aziende straniere, come una fabbrica di droni, e sabotarle preventivamente. Quando la principale potenza economica dell’Unione Europea, tradizionalmente custode del diritto internazionale e della prudenza diplomatica, normalizza per legge l’attacco informatico preventivo in tempo di pace, legittima questa pratica agli occhi del mondo. Da oggi qualsiasi regime autoritario o potenza rivale potrà giustificare un attacco contro una rete elettrica o un’azienda europea invocando lo stesso principio di «neutralizzazione preventiva» codificato da Berlino.
La scomparsa del confine tra stato di pace e stato di guerra
Nelle democrazie costituzionali, l’uso della forza contro un altro Paese è sottoposto a regole rigorose: richiede il voto del Parlamento, risponde al diritto internazionale dei conflitti armati ed è affidato alle forze armate in uniforme, soggette a una catena di comando trasparente. Affidare azioni di sabotaggio oltreconfine a un servizio segreto significa invece creare una zona permanente di ostilità non dichiarata. Un’operazione digitale condotta in segreto dal BND può colpire per errore infrastrutture condivise di un Paese terzo o provocare una ritorsione immediata contro ospedali, banche o trasporti civili europei, trascinando il Paese in una crisi internazionale grave senza che il Parlamento o i cittadini ne siano mai stati informati.
Autorizzare per legge i servizi segreti a sabotare sistemi informatici all’estero significa aprire le porte alla cyberguerra: un conflitto silenzioso che non si combatte con carri armati e missili, ma colpendo a distanza le reti digitali da cui oggi dipendono elettricità, trasporti, ospedali, banche e fabbriche. Quando una grande potenza europea smette di limitarsi ad ascoltare di nascosto e si attribuisce il diritto di manomettere o spegnere sistemi stranieri in tempo di pace, cancella la linea di confine tra spionaggio e atto di ostilità, innescando il rischio concreto che ogni Paese si senta legittimato a colpire preventivamente per timore di essere attaccato per primo.
La cyberguerra nell’era dell’intelligenza artificiale e la nuova guerra atomica della contemporaneità
Nell’epoca dell’intelligenza artificiale questo meccanismo diventa ancora più esplosivo perché cambia radicalmente la velocità e la scala dello scontro. L’IA non serve soltanto ad analizzare enormi quantità di dati per individuare persone o reti sospette, ma consente di scoprire automaticamente le vulnerabilità dei sistemi avversari e di lanciare attacchi informatici adattivi in pochi istanti, molto più rapidamente di quanto un essere umano possa rilevarli e fermarli. Si crea così una corsa agli armamenti invisibile in cui gli algoritmi diventano insieme armi di offesa e scudi di difesa, spingendo gli Stati a intervenire in anticipo prima che l’intelligenza artificiale del rivale prenda il sopravvento.
In questo scenario, i Data Center diventano le vere infrastrutture strategiche della cyberguerra, esattamente come lo erano le centrali elettriche, le ferrovie, le raffinerie e le basi militari nelle guerre del Novecento. La loro centralità deriva dal fatto che sono infrastrutture dual-use, cioè a doppio uso civile e militare: all’interno di questi grandi centri di calcolo passano e vengono custoditi i servizi pubblici, le comunicazioni, i sistemi bancari e l’enorme potenza computazionale necessaria per addestrare e far funzionare l’intelligenza artificiale, ma anche i servizi digitali su cui poggiano gli apparati della difesa.
Nel contesto della guerra moderna, caratterizzata dalla hyperwar, ovvero lo scontro ad altissima velocità guidato dagli algoritmi, e dalla guerra multi-dominio, in cui operazioni terrestri, aeree, navali, spaziali e cibernetiche agiscono in modo integrato, i Data Center forniscono il calcolo cloud, l’elaborazione dei dati satellitari e il coordinamento in tempo reale alle forze armate. Non a caso sono già stati presi di mira come obiettivi strategici, con armi ad energia cinetica diretta, sui teatri di guerra contemporanei, subendo attacchi tanto in Medio Oriente quanto nel conflitto tra Ucraina e Russia.
Sabotare, bloccare o infiltrare un Data Center equivale oggi a tagliare i rifornimenti energetici o spegnere il cervello operativo di una nazione: è per questo che il controllo e la vulnerabilità dei server sono ormai al centro degli equilibri di sicurezza globale.
É per questo che I grandi Data Center hyperscaler di nuova generazione vengono dichiarati asset strategici della sicurezza nazionale, mostri “sacri” della moderna guerra informatica.
Sul fronte interno
L’ampliamento dei poteri dell’Ufficio federale per la protezione della Costituzione (Bundesamt für Verfassungsschutz, BfV) segna la trasformazione più profonda mai subita dall’intelligence domestica tedesca dal dopoguerra. Fino alla riforma del novembre 2026, il BfV era vincolato esclusivamente alla raccolta e all’analisi di informazioni nella fase preventiva (Gefahrenvorfeld), dovendo trasmettere i dati alle forze di polizia (come il BKA o le polizie dei Länder) ogni volta che si rendeva necessario un intervento operativo. La nuova legge supera questa barriera e dota il servizio interno di strumenti attivi, fisici e algoritmici, per neutralizzare le minacce direttamente nell’ombra.
Il blocco segreto dei flussi di dati e la neutralizzazione digitale
Fino a oggi, anche nei casi di sorveglianza digitale più avanzata, gli agenti del BfV potevano soltanto osservare: captare comunicazioni cifrate alla fonte (Quellen-TKÜ) o esplorare da remoto il contenuto di un computer (Online-Durchsuchung), senza però poter alterare il funzionamento dei sistemi osservati. Con l’introduzione delle nuove “misure protettive” (Schutzmaßnahmen), l’intelligence interna può ora intervenire attivamente sulle reti e sui dispositivi presenti sul territorio tedesco per interrompere un attacco informatico in corso, deviare o bloccare flussi di dati considerati ostili e mettere fuori uso server o infrastrutture tecniche utilizzate da agenti stranieri, gruppi considerati terroristici o reti valutate estremiste.
Questa facoltà nasce dall’esigenza di reagire in tempo reale a minacce ibride e cyberattacchi che si sviluppano in pochi secondi, prima che la polizia giudiziaria possa attivare le ordinarie procedure penali. Sul piano pratico e giuridico, tuttavia, significa attribuire a un apparato segreto il potere di alterare infrastrutture digitali private o condivise senza alcun contraddittorio pubblico, con il rischio tecnico che il blocco di un flusso di dati comprometta servizi legittimi o coinvolga utenti estranei all’indagine.
L’ingresso clandestino in abitazioni e locali privati
Ancora più delicata è l’autorizzazione concessa al BfV di accedere segretamente ad abitazioni private, uffici o locali aziendali all’insaputa dei proprietari. Nella prassi dell’intelligence, l’ingresso occulto (heimliches Betreten) serve soprattutto a superare l’ostacolo della crittografia end-to-end e dei sistemi informatici isolati dalla rete: gli agenti possono introdursi fisicamente nei locali per installare software spia direttamente sull’hardware di un computer o di un router, esaminare dispositivi sospetti di sabotaggio oppure neutralizzare apparecchiature utilizzate per attività clandestine.
La differenza rispetto a una normale perquisizione di polizia è radicale. Quando la polizia entra in un’abitazione, agisce sulla base di un mandato giudiziario palese, in presenza dell’interessato o di testimoni, rilasciando un verbale che consente al cittadino di ricorrere immediatamente a un tribunale. L’accesso segreto del BfV avviene invece in totale invisibilità: il cittadino non sa che la propria casa o il proprio studio sono stati violati e, proprio perché l’intelligence opera per prevenire pericoli futuri anziché istruire un processo penale, nella maggior parte dei casi non viene mai informato nemmeno a posteriori. Questo incide direttamente sull’inviolabilità del domicilio garantita dall’articolo 13 della Legge fondamentale tedesca e rende estremamente fragile la tutela del nucleo intangibile della vita privata (Kernbereich privater Lebensgestaltung).
Intelligenza artificiale e confronto biometrico su fonti aperte
Il terzo pilastro del potenziamento interno riguarda la capacità di elaborare enormi masse di dati attraverso sistemi automatizzati. La riforma autorizza il BfV a impiegare algoritmi di intelligenza artificiale per incrociare, correlare e analizzare grandi volumi di informazioni eterogenee, tabulati, segnalazioni d’intelligence, movimenti finanziari, dati provenienti da fonti aperte, al fine di individuare schemi ricorrenti, legami occulti tra sospetti o segnali deboli di attività ostili che sfuggirebbero all’analisi umana. Il nodo critico sollevato dai garanti della privacy è che l’addestramento e l’uso di questi modelli comportano l’analisi automatizzata di dati appartenenti anche a persone non sospette, attenuando il principio costituzionale secondo cui ogni trattamento invasivo deve basarsi su un indizio concreto e mirato.
Accanto all’IA, la legge sdogana il confronto biometrico automatizzato su fonti aperte (biometrischer Abgleich mit öffentlich zugänglichen Daten). In concreto, gli analisti del BfV possono inserire l’immagine di un volto o un campione vocale di una persona sotto osservazione in software che scandagliano sistematicamente il web pubblico, social network, siti di informazione, archivi fotografici online, webcam accessibili, per identificare il soggetto, ricostruirne gli spostamenti o individuare chi gli sta accanto. Per contenere le resistenze politiche dei Verdi e dei garanti dei dati, il Bundestag ha tracciato un confine preciso escludendo il riconoscimento facciale in tempo reale sulle telecamere di videosorveglianza delle strade e delle stazioni (Echtzeit-Gesichtserkennung). Nonostante questo limite, l’incrocio biometrico su scala web trasforma l’intero spazio digitale pubblico in un archivio di identificazione continua, esponendo al tracciamento automatico anche manifestanti, giornalisti o semplici passanti comparsi sullo sfondo di un’immagine pubblicata online.
Le garanzie previste e il nuovo equilibrio istituzionale
Per evitare che questi poteri si traducano in un arbitrio incontrollato, il legislatore tedesco ha inserito alcuni contrappesi formali. Il BfV non acquisisce poteri di polizia palesi, non può eseguire arresti, fermi o interrogatori coercitivi, e può ricorrere agli interventi segreti solo in via sussidiaria, quando le autorità di polizia non siano in grado di intervenire tempestivamente per sventare un pericolo grave. Inoltre, le misure più invasive, tra cui l’ingresso clandestino nei locali privati e le intrusioni nei sistemi informatici, richiedono l’autorizzazione preventiva dell’Unabhängiger Kontrollrat, un organo di controllo indipendente composto da ex magistrati federali incaricato di verificare la legalità e la proporzionalità di ogni singola operazione.
Resta tuttavia aperto un interrogativo di fondo che accompagnerà l’applicazione della legge nei prossimi anni: anche in presenza di un vaglio interno riservato, l’ingresso segreto nelle abitazioni, la manipolazione occulta dei flussi digitali e la profilazione biometrica su fonti aperte spostano il baricentro dello Stato di diritto tedesco, normalizzando l’intervento invisibile dell’intelligence nella sfera privata dei cittadini ben prima che sia stato commesso alcun reato.
Se avevano bisogno di un modo per continuare a gonfiare la bolla finanziaria dell’intelligenza artificiale questo è forse il modo più efficace e pericoloso che ci sia.
Così come in passato abbiamo lottato e lottiamo contro la distruttività inumana degli armamenti atomici, è necessario oggi acquisire rapidamente consapevolezza dei pericoli estremi connessi alla guerra cibernetica nell’epoca dell’intelligenza artificiale. Come nell’era atomica e della guerra fredda, sono stati importanti e salvifici i trattati di non proliferazione nucleare, abbiamo oggi urgente necessità di giungere rapidamente ad una moratoria internazionale della guerra cyber e ad un rigoroso controllo internazionale dei possibili sviluppi dei suoi inediti strumenti di offesa.
FONTI
Atti normativi e parlamentari tedeschi
Riforma del diritto dei servizi segreti (Nachrichtendienstrecht): testo di legge, atti preparatori e resoconto della votazione nominale al Bundestag del 13 novembre 2026 (incluse le dichiarazioni del ministro dell’Interno Alexander Dobrindt).
Legge fondamentale tedesca (Grundgesetz): in particolare l’articolo 13 (inviolabilità del domicilio), l’articolo 19, paragrafo 4 (tutela giurisdizionale) e il principio costituzionale di separazione tra polizia e intelligence (Trennungsgebot).
Rapporti del BfV (Bundesamt für Verfassungsschutz): relazioni annuali e analisi sulle minacce ibride e sulle operazioni di spionaggio e sabotaggio straniere in Germania.
Giurisprudenza, pareri giuridici e organi di garanzia
Corte costituzionale federale tedesca (Bundesverfassungsgericht): giurisprudenza sul diritto alla riservatezza e all’integrità dei sistemi informatici (IT-Grundrecht) e sentenza del 2022 sui limiti ai poteri del BfV.
Audizioni al Bundestag e pareri costituzionali: rilievi del Garante federale per la protezione dei dati (BfDI), dell’organizzazione per i diritti civili Gesellschaft für Freiheitsrechte (GFF) e dei giuristi Matthias Bäcker, Ulrich Vosgerau, Johannes Buchheim e Paul Harnisch.
Normativa e documenti dell’Unione Europea
Regolamenti e direttive cyber: Cyber Solidarity Act (Regolamento UE sulla cibersolidarietà, febbraio 2025) e Direttiva NIS2 sulla sicurezza delle reti e delle infrastrutture critiche.
Trattati e quadri strategici UE: Articolo 42, paragrafo 7 del Trattato sull’Unione Europea (TUE), Articolo 222 del TFUE, Bussola Strategica (Strategic Compass), EU Hybrid Toolbox e Cyber Diplomacy Toolbox.
Diritto internazionale, NATO e dottrine comparate
NATO e Carta ONU: Articolo 5 del Trattato del Nord Atlantico, dichiarazioni dei Vertici NATO del Galles (2014) e di Varsavia (2016), Articolo 51 della Carta delle Nazioni Unite.
Manuale di Tallinn (Tallinn Manual): dottrina di riferimento sull’applicazione del diritto internazionale al cyberspazio e sul criterio di valutazione della “scala e degli effetti”.
Fonti comparate (Francia e Regno Unito): dottrina francese di cyberdifesa e operazioni offensive (ANSSI / COMCYBER, 2019); normativa britannica (Intelligence Services Act 1994, Investigatory Powers Act 2016) e documentazione sulla National Cyber Force (NCF).
Analisi strategiche sui conflitti contemporanei: studi militari e rapporti open-source (OSINT) su hyperwar, guerra multi-dominio e vulnerabilità dei Data Center dual-use nei teatri di guerra in Medio Oriente e tra Russia e Ucraina.
articoli correlati a cura dell’autore
DATA CENTER E RETI 6G TRASFORMERANNO IL TERRITORIO IN UNA GRIGLIA DI CONTROLLO « TUTTO CIÒ CHE SI MUOVE VERRÀ TRACCIATO»
Data Center. Un rumore che manda fuori di testa
LA BOLLA DEI DATA CENTER. Anatomia di un business miliardario tra debito e speculazione
DATA CENTER, GUERRA MULTIDOMINIO E HYPERWAR. ECCO COME L’UNIONE EUROPEA HA DECISO DI PRESERVARE LA PACE
DATA CENTER E AFFARI SPAZIALI
DATA CENTER E SOVRANITÀ DIGITALE
PERCHÉ NON AVEVAMO BISOGNO DI QUESTI NUOVI DATA CENTER COLLEGATI ALLA INTELLIGENZA ARTIFICIALE
I DATA CENTER COME NUOVO FRONTE DELLA GUERRA. LA HYPERWAR
LA DOMANDA DI ENERGIA DEI DATA CENTER FARÀ AUMENTARE LA BOLLETTA DI TUTTI
Il DATA CENTER DI CASELLE TORINESE CONSUMEREBBE TANTA ENERGIA QUANTA L’INTERA CITTÀ DI TORINO
La foglia di fico di Marte: Torino, Milano e Genova nell’asse del Nord-Ovest verso la corsa al riarmo spaziale
DI CHI SONO I DATA CENTER? COME REALIZZANO PROFITTI?
PERCHÉ NEL CONTESTO DELLA GUERRA CONTEMPORANEA I DATA CENTER SONO ASSIMILABILI A NUOVE BASI MILITARI
Perché il No ai Data Center è così corale
DATA CENTER sono strutture anche militari oggetto di ritorsione bellica
IL LATO OSCURO DI DATA CENTER E GIGA FACTORY DELL’INTELLIGENZA ARTIFICIALE
IL SISTEMA DI GUERRA INVADE LO SPAZIO. Dal controllo orbitale alla spina dorsale industriale del Nord-Ovest
La grande invasione dei data center. Dietro la retorica del cloud si nasconde un’industria pesante che consuma territorio, acqua ed energia, svuota la sovranità locale e arruola l’Italia nell’infrastruttura della guerra digitale
L’INVASIONE BARBARICA DEI DATA CENTER A TORINO E PROVINCIA
Data Center, strutture industriali ad uso duale per cyberguerra e sorveglianza digitale
Seguici su www.pangeanotizie.it
Sostieni il mio lavoro
Tramite PayPal
paypal.me/cappellofra
Tramite Postepay Evolution
Francesco Cappello 5333 1712 1151 5172
Per chi volesse usare l’IBAN IT76D3608105138260110360112
Tramite bonifico bancario
Banca Etica
IT31 T050 1804 6000 0001 9014 794
© COPYRIGHT Seminare domande
divieto di riproduzione senza citazione della fonte
canale telegram di Seminare domande
https://t.me/Seminaredomande


